
Cuando Legal dice “no”, ¿qué le preocupa exactamente?
Me han hecho esta pregunta muchas veces últimamente. Sobre todo porque los equipos de diseño empezaron a usar herramientas de AI para corregir pruebas, trabajar paletas de color y maquetar, hasta que un día aparece Legal, o el jefe, y dice: “Los datos de clientes no se pueden meter ahí”
La preocupación de Legal no sobra. La versión pública de ChatGPT, es decir, esa que abres directamente en el navegador con tu cuenta, tiene un comportamiento clave: por defecto, el contenido que introduces puede ser usado por OpenAI para mejorar sus modelos. No es un secreto. La política de privacidad de OpenAI lo dice bastante claro, aunque la mayoría no la lea con atención
¿Dónde está el problema concreto? Si pegas en ChatGPT una confirmación de presupuesto que incluye el nombre de la empresa cliente, el nombre de la persona de contacto y los artículos comprados para pedirle que mejore la redacción, esos datos ya viajaron a los servidores de OpenAI. En términos legales, el control de esos datos ya no está solo en tus manos
La Ley de Protección de Datos Personales de Taiwán exige que las empresas recopilen, traten y usen datos personales con un fin específico y sin exceder el alcance necesario. Enviar datos personales de clientes a una plataforma de AI de terceros pisa esa línea, estrictamente hablando, salvo que al recopilarlos hayas informado de ello y obtenido consentimiento. En escenarios B2B de impresión, casi nadie lo hace
Esa es la línea roja detrás del “no” de Legal. No es que quieran ponerte trabas
¿En qué se diferencian la AI pública y la versión empresarial?
Prohibir la AI de golpe es irse al otro extremo, y tampoco hace falta. La clave está en entender qué tipo de AI estás usando, porque el nivel de aislamiento de datos cambia por completo
Versión pública (Consumer tier)
・ChatGPT gratuito y cuentas personales Plus: los datos introducidos entran por defecto en el conjunto usado para entrenamiento, salvo que entres manualmente en ajustes y desactives la opción de “mejorar el modelo”
・Sirve para uso personal y para generar ideas creativas sin información identificable de clientes
Versión empresarial y API (Enterprise / API tier)
・ChatGPT Enterprise, Microsoft 365 Copilot mediante Azure OpenAI: OpenAI se compromete expresamente a no usar los datos de clientes Enterprise para entrenar modelos, y los datos se cifran tanto en tránsito como en reposo
・Las llamadas mediante API, configurando el parámetro user y confirmando que la cuenta pertenece a un plan API, también se rigen por la política de no entrenamiento con esos datos
Despliegue local
・Ejecutar modelos open source, como la familia Llama, en tus propios servidores o en una nube privada: los datos no salen de tu entorno, por lo que el riesgo de cumplimiento es el más bajo
・La desventaja es el coste de implantación IT, por lo que encaja mejor en imprentas o estudios de diseño con cierto tamaño
Dicho claramente: aunque todo se llame “AI”, el destino de los datos en la versión pública y en la empresarial es muy distinto. Muchas empresas dicen “no se puede usar AI”, cuando lo correcto sería decir “no se puede usar AI pública para tratar datos de clientes”. No significan lo mismo
La sensibilidad de la impresión de datos variables es mucho mayor de lo que parece
La impresión de datos variables (Variable Data Printing, VDP) es uno de los escenarios donde el sector gráfico debe estar especialmente alerta
En simple: VDP significa que, dentro de una misma tirada, cada pieza impresa lleva un nombre, una dirección, un código de barras o un contenido personalizado distinto. Sobres de mailing directo, tarjetas de socio, pólizas, portadas de informes médicos: todos son usos típicos de VDP. La característica de este tipo de trabajo es clara: tienes en la mano una lista grande de datos personales
He visto una situación muy común: para comprobar si la plantilla VDP estaba bien maquetada, un diseñador pegó en una herramienta de AI un CSV completo con 500 registros de clientes y pidió que “confirmara el formato de los campos”. Los nombres, direcciones y teléfonos de esas 500 personas salieron así, sin más
Con trabajos VDP, la recomendación es usar siempre datos ficticios y desidentificados para probar la plantilla. La lista real de clientes, desde el momento en que entra, debe procesarse únicamente en un entorno con controles de seguridad de la información y no debe tocar herramientas públicas de AI
Si necesitas ayuda de AI para mejorar la lógica de diseño o las reglas de maquetación de un VDP, redacta las reglas como texto, por ejemplo: “el campo de nombre admite como máximo 8 caracteres chinos; si lo supera, reducir el cuerpo a 8pt”. Lo que se envía a la AI son las reglas, no los datos reales
Qué datos se pueden usar y cuáles hay que desidentificar antes
Esta es la pregunta más frecuente en la práctica. La clasificación simple sería esta:
Datos que pueden enviarse directamente a una AI (bajo riesgo)
・Información pública, como especificaciones de producto, descripciones de materiales o explicaciones de técnicas de impresión
・Textos de diseño totalmente ficticios, como Lorem Ipsum de prueba o datos inventados
・Documentación interna de procesos, siempre que no contenga información identificable de clientes o empleados
・Preguntas técnicas, por ejemplo: “cuál es el valor estándar de conversión de Pantone 485C a CMYK”
Datos que deben desidentificarse antes de enviarse
・Documentos de requisitos del cliente: sustituir el nombre de la empresa por “cliente A” y el nombre de la persona por “contacto de compras”
・Referencias de casos anteriores: difuminar toda la información identificable concreta antes de describir el caso
・Borradores de presupuesto: pueden quedarse los artículos y especificaciones, pero hay que quitar el nombre del cliente, el número fiscal y el nombre del comprador
Datos que nunca deben enviarse (alto riesgo, con cualquier tipo de AI)
・Cualquier lista que contenga nombres de personas físicas, teléfonos, direcciones o números de identificación
・Archivos originales de diseño o manuales de marca sujetos a acuerdos de confidencialidad con clientes
・Datos financieros, cláusulas contractuales y desgloses de presupuestos, sobre todo en licitaciones competitivas
・Salarios, evaluaciones de desempeño o datos de recursos humanos
El principio central de la desidentificación es uno solo: después de eliminar datos, nadie debe poder reconstruir la identidad de una persona real o de una empresa concreta a partir de lo que queda. Cambiar solo el nombre pero conservar una descripción comercial muy singular no cuenta como desidentificación real
Si necesitas AI para preparar una propuesta de impresión, puedes hablar con el equipo consultor de la Academia del conocimiento Mai Strategy sobre cómo crear un flujo de trabajo de AI compatible con cumplimiento normativo, especialmente para reglas de clasificación de datos en escenarios VDP e impresión comercial
Qué cláusulas revisar al firmar un acuerdo de confidencialidad con un proveedor de AI
Muchas empresas, al incorporar herramientas de AI, miran funciones y precio, y pasan por encima del acuerdo de confidencialidad. Es un fallo muy común
En un NDA o unas condiciones de servicio confiables de un proveedor de AI, al menos hay que comprobar estos puntos:
Uso de los datos
・Si el proveedor se compromete expresamente a no usar los datos introducidos para entrenar modelos
・Si existe un plazo claro de conservación de datos, por ejemplo: eliminación dentro de los 30 días posteriores al procesamiento
・Si los datos se usan únicamente para los fines especificados en el contrato y no pueden divulgarse a terceros
Almacenamiento y aislamiento de datos
・Confirmar la ubicación de los servidores: el GDPR de la Unión Europea y la ley taiwanesa de protección de datos regulan las transferencias transfronterizas. Que los datos estén en servidores de Estados Unidos no siempre cumple
・Comprobar si la cuenta Enterprise tiene aislamiento lógico, para asegurar que tus datos queden completamente separados de los de otros clientes
Responsabilidad por incumplimiento
・Si el proveedor sufre una filtración de datos, debe notificártelo en cuestión de horas. 72 horas es un estándar habitual del sector
・Las cláusulas de indemnización por incumplimiento deben ser concretas, no limitarse a frases como “hacer todo lo posible para evitarlo”
Derecho de auditoría
・Si puedes exigir al proveedor registros del tratamiento de datos
・La certificación ISO 27001 o SOC 2 es un umbral básico, porque demuestra que el proveedor pasó una auditoría externa de seguridad de la información
Si las condiciones de servicio del proveedor son un documento público online que no puede adaptarse a tu caso, lo único que puedes hacer es confirmar si la política de uso de la plataforma cubre tus necesidades. Si no, estarás tratando datos de clientes de una forma poco confiable
Las principales herramientas SaaS para el sector gráfico, como Adobe Creative Cloud o Canva Enterprise, han publicado en los últimos años declaraciones claras de cumplimiento con GDPR y leyes de datos personales. Pero esas declaraciones no equivalen a un NDA. La protección real empieza cuando hay un contrato empresarial firmado
Checklist de cumplimiento antes de implantar AI en una empresa
Esta es la lista que uso cuando acompaño a imprentas y estudios de diseño en la implantación de flujos de trabajo con AI. No es un marco teórico: salió de procesos reales
Antes de implantar
・Confirmar la versión de las condiciones de uso de la plataforma de AI y su explicación sobre uso de datos
・Evaluar si hace falta versión Enterprise, API o despliegue local, según la sensibilidad de los datos
・Revisar con Legal si los contratos actuales con clientes incluyen cláusulas de “no entregar datos del cliente a terceros para su tratamiento”
Crear normas internas
・Definir una “tabla de clasificación de datos para uso de AI”, siguiendo la lógica de clasificación anterior
・Establecer qué flujos de trabajo pueden usar AI y cuáles no, por ejemplo: prohibición total de AI pública en operaciones VDP
・Crear formación interna sobre uso de AI para empleados, al menos una vez al año
Gestión de proveedores
・Exigir a todos los proveedores de herramientas de AI un DPA, Data Processing Agreement
・Confirmar que el proveedor cuenta con certificación ISO 27001 o SOC 2
・Revisar cada año, después de la firma, las actualizaciones de la política de privacidad del proveedor
Operación diaria
・Antes de pegar contenido en una AI, hacer una “autocomprobación de desidentificación”: ¿este contenido permite identificar a una persona concreta o a una empresa concreta?
・Si hay dudas, sustituye la información antes de enviarla. No apuestes
・Cuando termine una tarea sensible, borra el historial de conversación de la plataforma de AI. La mayoría de plataformas ofrece una opción manual para hacerlo
Si tu empresa acepta trabajos de impresión que exigen una protección alta de datos personales, como proyectos médicos, financieros o licitaciones públicas, conviene trabajar directamente con una imprenta comercial con procesos de cumplimiento completos, como MINDS. Así, desde el diseño hasta la imposición, todo se realiza en un entorno controlado y se reducen las oportunidades de brechas de seguridad
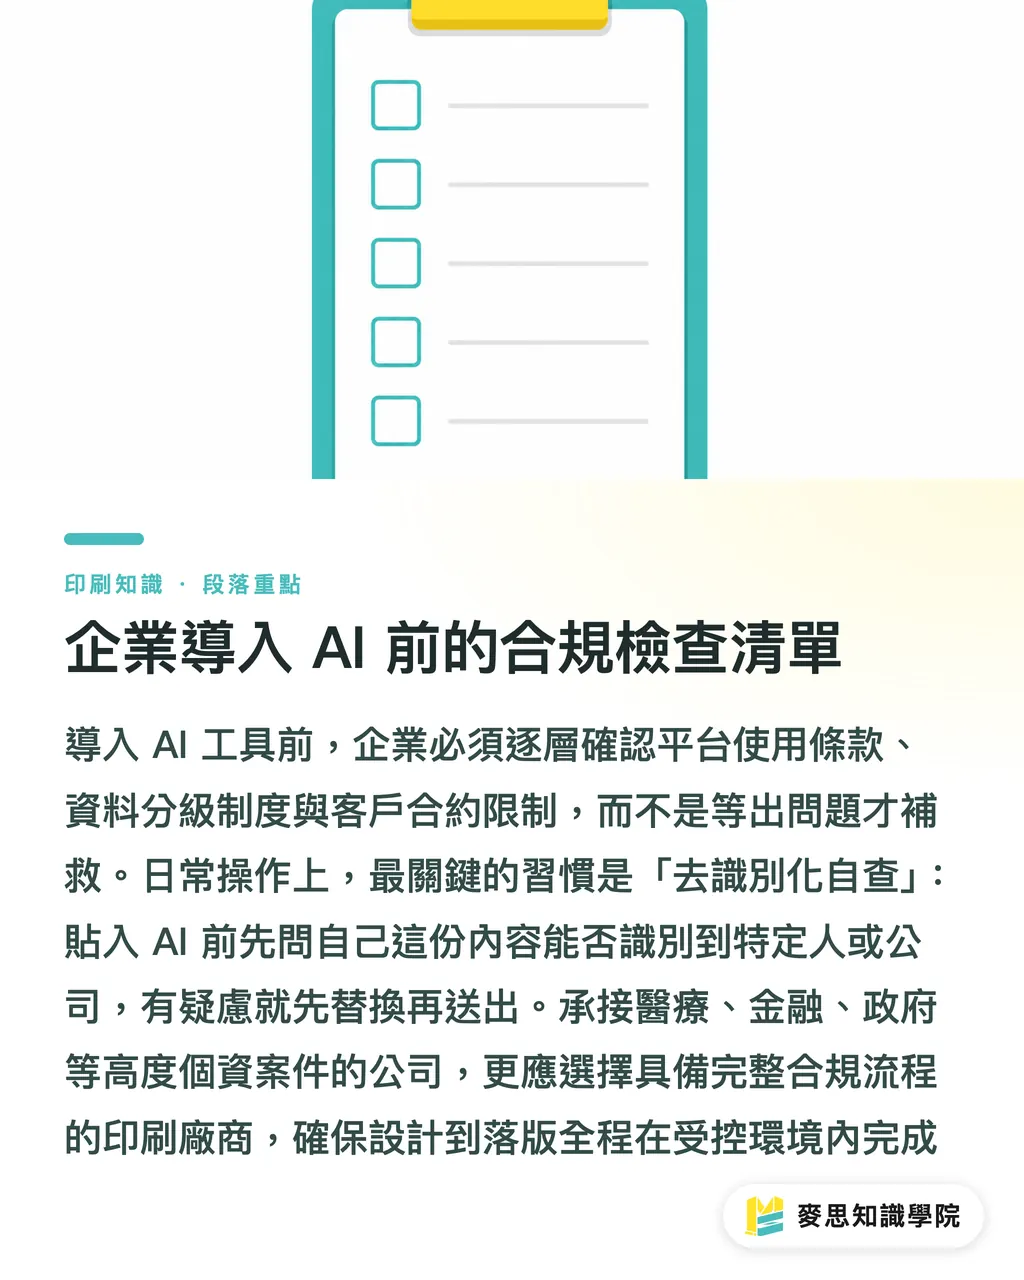
Resumen de puntos clave
・La versión pública de ChatGPT puede usar por defecto tus entradas para entrenar modelos. La versión Enterprise y la API prometen expresamente no hacerlo. El riesgo de cumplimiento no está en la misma escala
・En trabajos de impresión de datos variables (VDP), las listas reales de clientes deben quedar totalmente aisladas de las herramientas de AI desde el momento en que entran. Para probar plantillas, solo datos ficticios
・La línea mínima de la desidentificación es: “después de eliminar datos, no debe poder inferirse ninguna persona ni empresa real”. Cambiar nombres y dejar descripciones comerciales únicas no sirve
・Al contratar con un proveedor de AI, revisa cuatro cosas: uso de datos, ubicación de servidores, obligación de notificación y derecho de auditoría. Sin DPA, no hay protección real
・Las normas internas de uso de AI no pueden quedarse en palabras. La prohibición de AI pública en VDP debe estar escrita en el SOP operativo
Para seguir pensando
En cumplimiento normativo, el sector gráfico tiene más ventaja de la que parece, porque ya está acostumbrado a manejar información confidencial de clientes: confidencialidad de artes, pruebas que no salen de control, presupuestos no públicos. Todo eso forma parte del oficio. Extender esa lógica a las herramientas de AI no es difícil
El siguiente paso más práctico es uno solo: listar todas las herramientas de AI que usa hoy la empresa y comprobar, una por una, si son versiones empresariales y si existe un DPA firmado. Si alguna herramienta se está usando con una cuenta personal creada por un empleado, cámbiala ya a una cuenta de empresa o súbela directamente a Enterprise. No es una operación complicada, pero puede cortar el 80% del riesgo
Los estudios de diseño y las imprentas no tienen por qué esperar a que ocurra un incidente para moverse en cumplimiento de AI. Crear ahora una tabla de clasificación de datos y enseñar al equipo qué se puede enviar y qué no sale muchísimo más barato que arreglarlo después
FAQ
- ¿Qué diferencias concretas hay entre la versión gratuita de ChatGPT y la versión empresarial en seguridad de datos?
- La versión gratuita y las cuentas personales Plus permiten por defecto que OpenAI use las conversaciones para mejorar sus modelos, de modo que los datos entran en el conjunto de entrenamiento. ChatGPT Enterprise promete expresamente no usar las entradas de clientes para entrenar modelos, y cifra los datos tanto en tránsito como en almacenamiento. En simple: en la versión personal, OpenAI podría ver y aprender de tus entradas; en la empresarial, no
- ¿Se puede entregar a una herramienta de AI la lista de clientes de un trabajo de impresión de datos variables (VDP)?
- No. Las listas de clientes de VDP suelen contener nombres, direcciones, teléfonos y otros datos personales. Meterlas directamente en una herramienta pública de AI vulnera el principio de “finalidad específica” de las normas de protección de datos personales. Lo correcto es probar la plantilla con datos ficticios, y procesar la lista real únicamente en local o dentro de un flujo completo con controles de seguridad de la información
- ¿Basta con cambiar los nombres para desidentificar datos?
- No basta. El estándar de desidentificación es: “después de eliminar datos, nadie debe poder inferir la identidad de una persona real o una empresa concreta a partir de la información restante”. Si cambias el nombre pero conservas una descripción comercial única, por ejemplo “el mayor fabricante de cierto tipo del norte de Taiwán”, alguien del sector todavía podría identificarlo. Eso no es una desidentificación real
- En un contrato de servicio con un proveedor de AI, ¿qué documento es el más importante?
- El más importante es el DPA, Data Processing Agreement. Ese documento define cómo el proveedor trata, almacena y protege tus datos, además de sus obligaciones de notificación e indemnización si ocurre una filtración. Tener solo un contrato de servicio o unas condiciones online, sin DPA, equivale a no tener protección legal real
- ¿Un modelo de AI desplegado localmente siempre es más seguro que un servicio en la nube?
- En privacidad de datos, el despliegue local sí es la opción más segura, porque los datos no salen de tu entorno y no aparece el problema de cumplimiento asociado a servidores de terceros. Pero la seguridad depende de tu propia gestión IT: si tus servidores internos no tienen buen control de acceso ni cifrado, el despliegue local también tiene riesgos. En la práctica, para una pyme, una versión empresarial en la nube, como Azure OpenAI Service, con DPA completo y certificaciones de seguridad, puede ser más controlable que montar todo por cuenta propia
Artículos relacionados
El boletín semanal de impresión × IA
El conocimiento práctico de impresión e IA que diseñadores, marcas y empresas pueden usar antes de actuar, en un solo correo, cada semana en tu bandeja de entrada
Herramientas gratis MINDS
AI background removal, brand stamping, and a LINE sticker maker — free design tools, right in your browser, no upload.
Grupo MINDS
¿Necesita servicios reales de impresión o regalos?
Una vez leído el contenido, el siguiente paso queda en manos de las marcas hermanas del Grupo MINDS: desde impresión de alta calidad hasta pedidos en línea y regalos de temporada