
Wenn Legal „nein“ sagt: Wovor hat die Rechtsabteilung wirklich Sorge?
Diese Frage wurde mir in letzter Zeit oft gestellt. Der Auslöser ist meist derselbe: Designteams nutzen AI-Tools für Korrekturlesen, Farbabstimmung oder Layout, und irgendwann kommt Legal oder die Geschäftsführung und sagt: „Kundendaten dürfen da nicht rein.“
Diese Sorge ist nicht übertrieben. Die öffentliche Version von ChatGPT, also die Version, die man direkt im Browser öffnet und mit einem normalen Konto nutzt, hat ein entscheidendes Verhalten: Eingegebene Inhalte können standardmäßig von OpenAI zur Verbesserung der Modelle verwendet werden. Das ist kein Geheimnis. Es steht klar in der Datenschutzerklärung von OpenAI, nur lesen die meisten sie nicht gründlich
Wo liegt das konkrete Problem? Wenn du eine Angebotsbestätigung mit Kundennamen, Ansprechpartner und bestellten Produkten in ChatGPT einfügst, damit der Text geglättet wird, landet dieses Material auf Servern von OpenAI. Die rechtliche Kontrolle über diese Daten liegt dann nicht mehr vollständig bei dir
Das taiwanische Datenschutzgesetz schreibt vor, dass Unternehmen personenbezogene Daten nur zu einem bestimmten Zweck erheben, verarbeiten und nutzen dürfen und dabei den erforderlichen Umfang nicht überschreiten dürfen. Kundendaten an eine Drittplattform für AI zu schicken, berührt genau diese Grenze. Es sei denn, du hast die Betroffenen bei der Datenerhebung informiert und ihre Einwilligung eingeholt. Im B2B-Druckgeschäft macht das praktisch kaum jemand
Das ist die rote Linie, wenn Legal „nein“ sagt. Es geht nicht darum, dir das Leben schwer zu machen
Worin unterscheiden sich öffentliche AI und Enterprise-Versionen?
AI pauschal zu verbieten, wäre das andere Extrem und ist ebenfalls unnötig. Entscheidend ist, welche Art von AI du nutzt. Der Grad der Datenisolierung ist völlig unterschiedlich
Öffentliche Version (Consumer tier)
・ChatGPT Free und persönliche Plus-Konten: Eingaben gelangen standardmäßig in den Trainingspool, sofern du nicht manuell in den Einstellungen die Option zur Modellverbesserung deaktivierst
・Geeignet für persönliche Nutzung und kreative Ideenfindung ohne kundenbezogene Identifikationsdaten
Enterprise- und API-Versionen (Enterprise / API tier)
・ChatGPT Enterprise, Microsoft 365 Copilot über Azure OpenAI: OpenAI sagt ausdrücklich zu, Daten von Enterprise-Kunden nicht zum Trainieren der Modelle zu verwenden. Außerdem werden Daten bei Übertragung und Speicherung verschlüsselt
・Auch API-Aufrufe, bei korrekt gesetztem user-Parameter und bestätigtem API-Plan des Kontos, fallen unter die Richtlinie, dass Daten nicht zum Training verwendet werden
Lokale Bereitstellung
・Open-Source-Modelle wie die Llama-Reihe im eigenen Rechenzentrum oder in einer Private Cloud betreiben: Die Daten verlassen die eigene Umgebung nicht, das Compliance-Risiko ist am geringsten
・Der Nachteil sind IT-Aufwand und Einrichtungskosten. Das lohnt sich eher für Druckereien oder Designagenturen ab einer gewissen Größe
Kurz gesagt: Beides heißt „AI“, aber das Schicksal der Daten ist bei öffentlicher und Enterprise-Version grundverschieden. Viele Firmen sagen „AI darf nicht genutzt werden“. Eigentlich müsste es heißen: „Öffentliche AI darf nicht für Kundendaten genutzt werden.“ Das ist ein großer Unterschied
Variable Data Printing ist viel sensibler, als viele denken
Variable Data Printing, kurz VDP, ist im Druckbereich einer der Fälle, bei denen man besonders wachsam sein muss
Einfach gesagt: Bei VDP wird innerhalb derselben Druckauflage jedes einzelne Exemplar mit unterschiedlichen Namen, Adressen, Barcodes oder personalisierten Inhalten gedruckt. Direktmailing-Umschläge, Mitgliedskarten, Versicherungspolicen und Umschläge für medizinische Berichte sind typische VDP-Anwendungen. Der gemeinsame Nenner: Man hat immer eine umfangreiche Liste personenbezogener Daten in der Hand
Ich habe eine sehr typische Situation erlebt: Eine Designerin wollte prüfen, ob das Layout einer VDP-Vorlage korrekt ist, und fügte eine komplette CSV-Datei mit 500 Kundendatensätzen in ein AI-Tool ein, damit es die „Feldformate prüft“. Namen, Adressen und Telefonnummern dieser 500 Personen waren damit draußen
Bei VDP-Aufträgen sollte das Layout grundsätzlich mit anonymisierten Testdaten geprüft werden. Die echte Kundenliste läuft ab dem Moment der Anlieferung nur noch in einer Umgebung mit Informationssicherheitskontrollen und darf nicht mit öffentlichen AI-Tools in Berührung kommen
Wenn du AI nutzen möchtest, um die Designlogik oder Satzregeln für VDP zu optimieren, formuliere die Regeln als Text, etwa: „Das Namensfeld enthält maximal 8 chinesische Zeichen; bei Überschreitung Schriftgrad auf 8pt reduzieren.“ Gib die Regel in die AI ein, nicht die echten Daten
Welche Daten dürfen hinein, welche müssen vorher anonymisiert werden?
Das ist in der Praxis die häufigste Frage. Eine einfache Einteilung sieht so aus:
Darf direkt in AI eingegeben werden (geringes Risiko)
・Öffentlich zugängliche Informationen, etwa Produktspezifikationen, Materialbeschreibungen oder Erläuterungen zu Druckverfahren
・Vollständig erfundene Texte für Entwürfe, zum Beispiel Lorem Ipsum oder selbst erstellte Dummy-Daten
・Interne Prozessdokumente ohne identifizierende Informationen zu Kunden oder Mitarbeitenden
・Technische Fragen, zum Beispiel: „Welcher Standardwert gilt für die Umrechnung von Pantone 485C in CMYK?“
Nur nach Anonymisierung eingeben
・Dokumente mit Kundenanforderungen: Firmennamen durch „Kunde A“ ersetzen, Personennamen durch „Einkaufskontakt“
・Referenzen aus früheren Projekten: Alle konkret identifizierenden Angaben des Falls unscharf machen, bevor du ihn beschreibst
・Entwürfe für Angebote: Positionen und Spezifikationen können bleiben, aber Kundenname, Steuernummer und Name des Einkäufers müssen entfernt werden
Auf keinen Fall eingeben (hohes Risiko, unabhängig vom AI-Typ)
・Jede Liste mit Namen natürlicher Personen, Telefonnummern, Adressen oder Ausweisnummern
・Offene Layoutdateien oder Markenrichtlinien, die unter einer Vertraulichkeitsvereinbarung mit dem Kunden stehen
・Finanzdaten, Vertragsklauseln und Angebotsdetails, besonders bei wettbewerbsrelevanten Ausschreibungen
・Gehälter, Leistungsbewertungen oder Personaldaten von Mitarbeitenden
Der Kern der Anonymisierung ist einfach: Nach dem Entfernen darf niemand aus den verbleibenden Informationen auf eine reale Person oder ein bestimmtes Unternehmen zurückschließen können. Nur den Namen zu ersetzen, aber eine sehr spezifische Geschäftsbeschreibung stehen zu lassen, ist keine echte Anonymisierung
Wenn du AI zur Vorbereitung von Druckangeboten einsetzen möchtest, kannst du mit dem Beratungsteam der Mai Strategy Wissensakademie besprechen, wie sich ein rechtssicherer AI-Workflow aufbauen lässt, besonders für Datenklassifizierung in VDP- und Akzidenzdruck-Szenarien
Welche Klauseln sind bei einer Vertraulichkeitsvereinbarung mit AI-Anbietern wichtig?
Viele Unternehmen schauen bei der Einführung von AI-Tools nur auf Funktionen und Preis. Die Vertraulichkeitsvereinbarung wird nebenbei abgehakt. Das ist ein häufiger Fehler
Ein vertrauenswürdiges NDA oder ein belastbarer Vertrag mit einem AI-Anbieter sollte mindestens die folgenden Punkte klären:
Datenverwendung
・Sagt der Anbieter ausdrücklich zu, dass Eingabedaten nicht zum Trainieren von Modellen verwendet werden?
・Gibt es eine klare Aufbewahrungsfrist, zum Beispiel Löschung innerhalb von 30 Tagen nach Abschluss der Verarbeitung?
・Werden die Daten ausschließlich für den vertraglich festgelegten Zweck genutzt und nicht an Dritte offengelegt?
Datenspeicherung und Isolierung
・Serverstandort prüfen: Die EU-DSGVO und das taiwanische Datenschutzrecht stellen Anforderungen an grenzüberschreitende Datenübermittlungen. Daten auf US-Servern sind nicht automatisch compliant
・Hat ein Enterprise-Konto logische Mandantentrennung, damit deine Daten vollständig von anderen Tenants getrennt bleiben?
Haftung bei Verstößen
・Wenn es beim Anbieter zu einem Datenleck kommt, muss er dich innerhalb weniger Stunden informieren. 72 Stunden sind ein branchenüblicher Standard
・Sind die Schadensersatzklauseln konkret formuliert, statt nur „bestmögliche Vermeidung“ zu versprechen?
Auditrecht
・Darfst du vom Anbieter Nachweise über die Datenverarbeitung anfordern?
・ISO 27001 oder SOC 2 ist eine grundlegende Schwelle. Sie zeigt, dass der Anbieter ein externes Audit zur Informationssicherheit bestanden hat
Wenn die Nutzungsbedingungen des Anbieters nur ein öffentliches Online-Dokument sind und nicht für dich angepasst werden können, bleibt dir nur zu prüfen, ob die Plattformrichtlinien deinen Anforderungen entsprechen. Andernfalls verarbeitest du Kundendaten auf eine nicht vertrauenswürdige Weise
Die wichtigsten SaaS-Tools der Druck- und Designbranche, etwa Adobe Creative Cloud oder Canva Enterprise, haben in den letzten Jahren klare Erklärungen zur DSGVO- und Datenschutz-Compliance veröffentlicht. Diese Erklärungen sind aber kein NDA. Echte Absicherung entsteht erst durch einen Enterprise-Vertrag
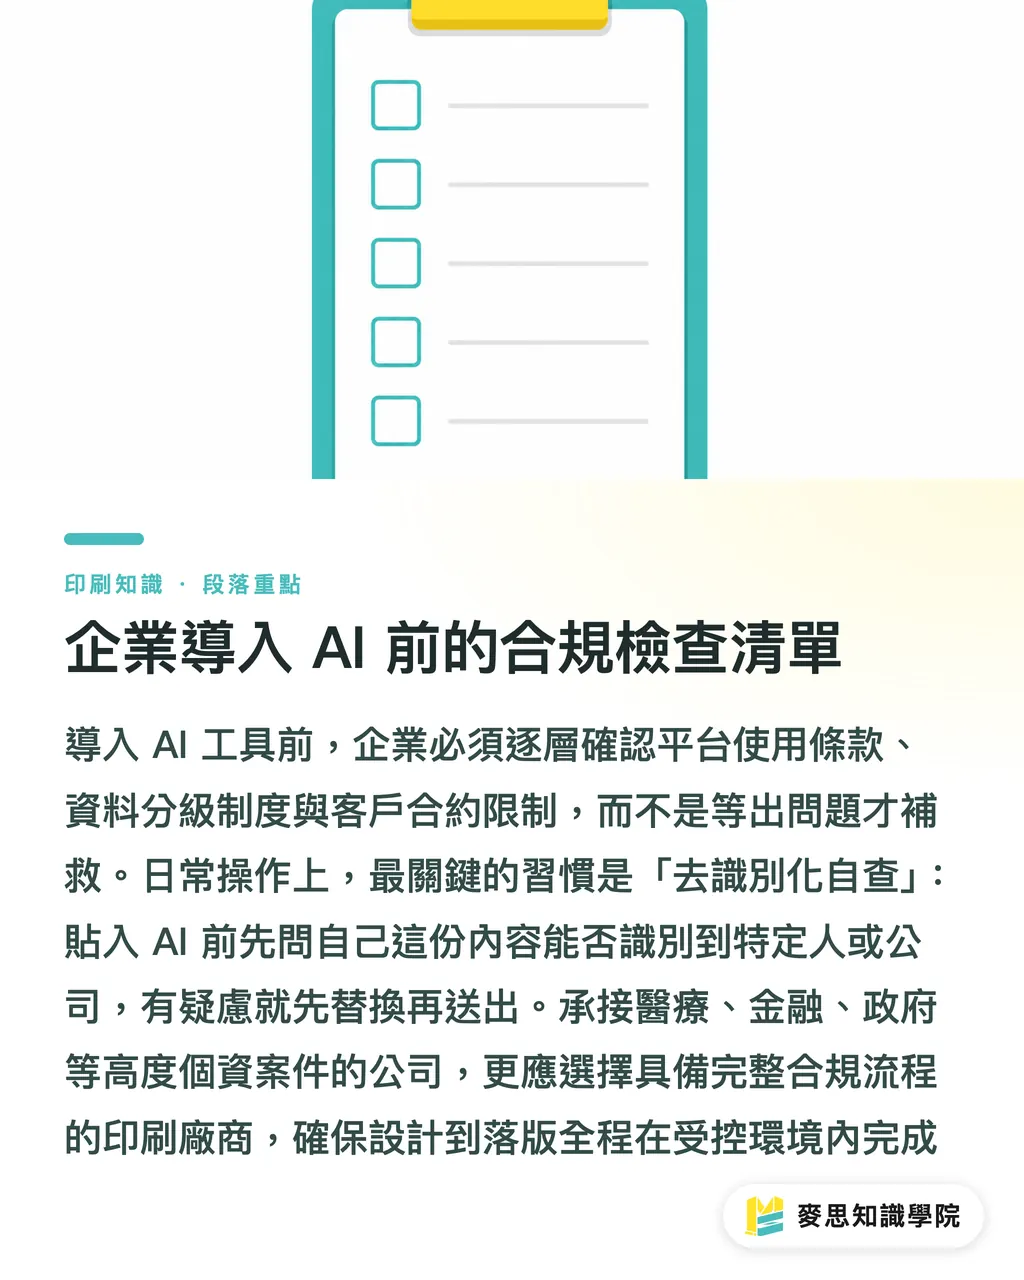
Compliance-Checkliste vor der Einführung von AI im Unternehmen
Diese Checkliste nutze ich selbst, wenn ich Druckereien und Designagenturen bei der Einführung von AI-Workflows begleite. Sie ist kein theoretisches Modell, sondern aus realen Projekten entstanden:
Vor der Einführung prüfen
・Version der Nutzungsbedingungen und Erklärung zur Datennutzung der eingesetzten AI-Plattform prüfen
・Bewerten, ob Enterprise-Version, API-Version oder lokale Bereitstellung nötig ist, abhängig von der Sensibilität der Daten
・Mit Legal prüfen, ob bestehende Kundenverträge Klauseln enthalten, die eine Verarbeitung von Kundendaten durch Dritte untersagen
Interne Regeln aufbauen
・Eine „Datenklassifizierung für AI-Nutzung“ erstellen, orientiert an der Einteilung oben
・Festlegen, welche Workflows AI nutzen dürfen und welche verboten sind, etwa: öffentliche AI ist im gesamten VDP-Prozess untersagt
・Schulungen zur AI-Nutzung für Mitarbeitende einführen, mindestens einmal pro Jahr
Anbietermanagement
・Von allen AI-Tool-Anbietern einen DPA, Data Processing Agreement, verlangen
・Prüfen, ob der Anbieter ISO 27001 oder SOC 2 zertifiziert ist
・Nach Vertragsabschluss jährlich prüfen, ob sich die Datenschutzerklärung des Anbieters geändert hat
Täglicher Betrieb
・Vor dem Einfügen in AI eine Selbstprüfung zur Anonymisierung durchführen: Enthält dieser Inhalt Informationen, mit denen sich eine bestimmte Person oder ein bestimmtes Unternehmen identifizieren lässt?
・Bei Zweifel erst ersetzen, dann senden. Nicht darauf wetten, dass schon nichts passiert
・Nach sensiblen Aufgaben den Gesprächsverlauf auf der AI-Plattform löschen. Die meisten Plattformen bieten dafür eine manuelle Option
Wenn dein Unternehmen Druckaufträge mit hohem Schutzbedarf für personenbezogene Daten übernimmt, etwa im Medizinbereich, Finanzsektor oder bei öffentlichen Ausschreibungen, empfiehlt sich die Zusammenarbeit mit einem Akzidenzdrucker wie MINDS mit vollständig geregelten Compliance-Prozessen. So bleibt der Ablauf von Gestaltung bis Druckdatenerstellung in einer kontrollierten Umgebung, und Sicherheitslücken werden weniger wahrscheinlich
Kurz zusammengefasst
・Die öffentliche Version von ChatGPT kann deine Eingaben standardmäßig zum Trainieren von Modellen verwenden. Enterprise- und API-Versionen sagen ausdrücklich zu, das nicht zu tun. Das Compliance-Risiko liegt nicht in derselben Größenordnung
・Bei VDP-Aufträgen muss die echte Kundenliste ab Anlieferung vollständig von AI-Tools getrennt bleiben. Layouttests laufen nur mit Dummy-Daten
・Die Grenze der Anonymisierung lautet: Nach dem Entfernen darf kein Rückschluss auf reale Personen oder Unternehmen möglich sein. Nur Namen zu ersetzen, aber einzigartige Geschäftsbeschreibungen stehen zu lassen, zählt nicht
・Beim Vertrag mit AI-Anbietern zählen vier Dinge: Datenverwendung, Serverstandort, Meldepflichten und Auditrecht. Ohne DPA gibt es praktisch keine Absicherung
・Interne Regeln zur AI-Nutzung dürfen nicht nur auf dem Papier stehen. Das Verbot öffentlicher AI in VDP-Prozessen gehört in die SOP
Weitergedacht
Beim Thema Compliance hat die Druckbranche eigentlich einen Vorteil gegenüber vielen anderen Branchen. Wir sind ohnehin daran gewöhnt, vertrauliche Kundendaten zu behandeln: Entwürfe bleiben geheim, Proofs gehen nicht nach außen, Angebote werden nicht offengelegt. Diese Logik auf AI-Tools zu übertragen, ist nicht schwierig
Der pragmatischste nächste Schritt ist einer: Liste alle AI-Tools auf, die dein Unternehmen aktuell nutzt, und prüfe jedes einzelne darauf, ob es eine Enterprise-Version ist und ob ein DPA unterschrieben wurde. Wenn Mitarbeitende Tools über private Einzelkonten verwenden, stelle jetzt auf Unternehmenskonten um oder gehe direkt auf Enterprise. Dieser Schritt ist nicht kompliziert, nimmt aber rund 80% des Risikos heraus
Designagenturen und Druckereien müssen beim Thema AI-Compliance nicht warten, bis etwas passiert. Jetzt eine Datenklassifizierung aufzubauen und Mitarbeitenden klarzumachen, was in AI eingegeben werden darf und was nicht, ist deutlich günstiger als spätere Schadensbegrenzung
FAQ
- Worin unterscheiden sich die kostenlose Version von ChatGPT und die Enterprise-Version konkret bei der Datensicherheit?
- Die kostenlose Version und persönliche Plus-Konten erlauben standardmäßig, dass OpenAI Gespräche zur Verbesserung der Modelle verwendet. Die Daten gelangen in den Trainingspool. ChatGPT Enterprise sagt ausdrücklich zu, Kundeneingaben nicht zum Trainieren der Modelle zu verwenden, und verschlüsselt Daten bei Übertragung und Speicherung. Kurz gesagt: In der persönlichen Version können deine Eingaben von OpenAI gesehen und zum Lernen genutzt werden. In der Enterprise-Version nicht
- Darf eine Kundenliste für Variable Data Printing, VDP, von AI-Tools verarbeitet werden?
- Nein. VDP-Kundenlisten enthalten meist personenbezogene Daten wie Namen, Adressen und Telefonnummern. Sie direkt in ein öffentliches AI-Tool einzugeben, verstößt gegen das Prinzip des bestimmten Zwecks im Datenschutzrecht. Korrekt ist: Layouts mit Dummy-Daten testen, echte Listen nur lokal oder in einer sicherheitstechnisch kontrollierten, geschlossenen Prozessumgebung verarbeiten
- Reicht es für Anonymisierung, nur die Namen zu ersetzen?
- Nein. Der Maßstab für Anonymisierung lautet: Nach dem Entfernen darf niemand aus den verbleibenden Informationen auf eine reale Person oder ein bestimmtes Unternehmen zurückschließen können. Wenn du den Namen ersetzt, aber eine einzigartige Geschäftsbeschreibung stehen lässt, etwa „der größte Hersteller dieser Kategorie in Nordtaiwan“, können Brancheninsider die Firma weiterhin erkennen. Das ist keine echte Anonymisierung
- Welches Dokument ist bei einem Servicevertrag mit einem AI-Anbieter am wichtigstensten?
- Am wichtigsten ist der DPA, also der Datenverarbeitungsvertrag, Data Processing Agreement. Er regelt ausdrücklich, wie der Anbieter deine Daten verarbeitet, speichert und schützt, und welche Meldepflichten und Haftungsregeln bei einem Datenleck gelten. Nur ein Servicevertrag oder Online-Bedingungen ohne DPA bieten rechtlich keine ausreichende Absicherung
- Ist ein lokal bereitgestelltes AI-Modell immer sicherer als ein Cloud-Dienst?
- Beim Datenschutz ist lokale Bereitstellung tatsächlich die sicherste Option, weil die Daten deine Umgebung nicht verlassen und keine Compliance-Fragen zu Drittservern entstehen. Die Sicherheit hängt aber von deiner eigenen IT ab: Wenn interne Server keine saubere Zugriffskontrolle und Verschlüsselung haben, bleibt auch lokale Bereitstellung riskant. Eine Enterprise-Cloud-Lösung wie Azure OpenAI Service kann mit vollständigem DPA und Sicherheitszertifizierungen für kleine und mittlere Unternehmen praktisch besser kontrollierbar sein als ein Eigenbetrieb
Verwandte Artikel
Der wöchentliche Druck-×-KI-Newsletter
Praxiswissen zu Druck und KI, das Designer, Marken und Unternehmen vor dem ersten Schritt gebrauchen können – jede Woche kompakt in einer E-Mail in Ihrem Postfach
MINDS Gratis-Tools
AI background removal, brand stamping, and a LINE sticker maker — free design tools, right in your browser, no upload.
MINDS Gruppe
Benötigen Sie konkrete Druck- oder Geschenkdienstleistungen?
Vom Wissen zur Umsetzung — das übernehmen die Schwestermarken der MINDS Gruppe: von hochwertigem Druck über Online-Bestellungen bis zu Festtagsgeschenken